Aktuell mehren sich die Meldungen über Phishing, das es gezielt auf Ärztinnen/Ärzte, Zahnärztinnen/Zahnärzte und Apothekerinnen/Apotheker abgesehen hat. Die Täter versenden Briefpost mit QR-Codes und Mail. Zusätzlich können sogar telefonische Kontakte erfolgen. Dabei geben sich die Täter als apoBank aus.
Phishing ist keine Seltenheit und in den Bereichen der modernen Kommunikationsmittel täglich vielfach enthalten. Besonders perfide wird es, wenn die unterschiedlichen Methoden kombiniert werden und zusätzlich ein Weg gewählt wird, der für Phishing bisher noch nicht in der Masse verwendet wurde. Gemeint ist hiermit die typische Briefpost. In einem gefälschten Schreiben behaupten die Täter/Täterinnen, dass eine Aktualisierung der Zugangsdaten erforderlich sei. Für eine schnelle Bearbeitung wurde ein QR-Code hinzugefügt. Um die Glaubwürdigkeit zu untermauern verwenden die Cyberkriminellen das Logo der apoBank. Angeschrieben werden hier speziell Ärztinnen/Ärzte, Zahnärztinnen/Zahnärzte und Apothekerinnen/Apotheker, also die typischen Heilberufe, die auch Kunde der genannten Bank sind. Wer als Empfänger dieser Briefpost dem Inhalt vertraut und die QR-Code scannt, landet auf einer gefälschten Seite, auf der u.a. die Zugangsdaten in Täterhände gelangen. Zusätzlich kommen Mails und auch Anrufe ins Spiel, die die Täter geschickt vorbereiten, um den Betrug perfekt wirken zu lassen. Das Phishing führt zur Kontoübernahme und hohen Überweisungen. Beispiele wurden uns aus den Bereichen der Polizei Hameln-Pyrmont/Holzminden und der Polizei Hannover gemeldet. Jedoch können Fälle niedersachsenweit festgestellt werden.
Die apoBank warnt bereits seit längerer Zeit vor diesen gefälschten Phishingmethoden. Dennoch kommt es regelmäßig zu neuen Vorfällen mit Geschädigten. Die Schadenssummen sind bereits im 6-stelligem Bereich bei einzelnen Vorgängen angekommen.
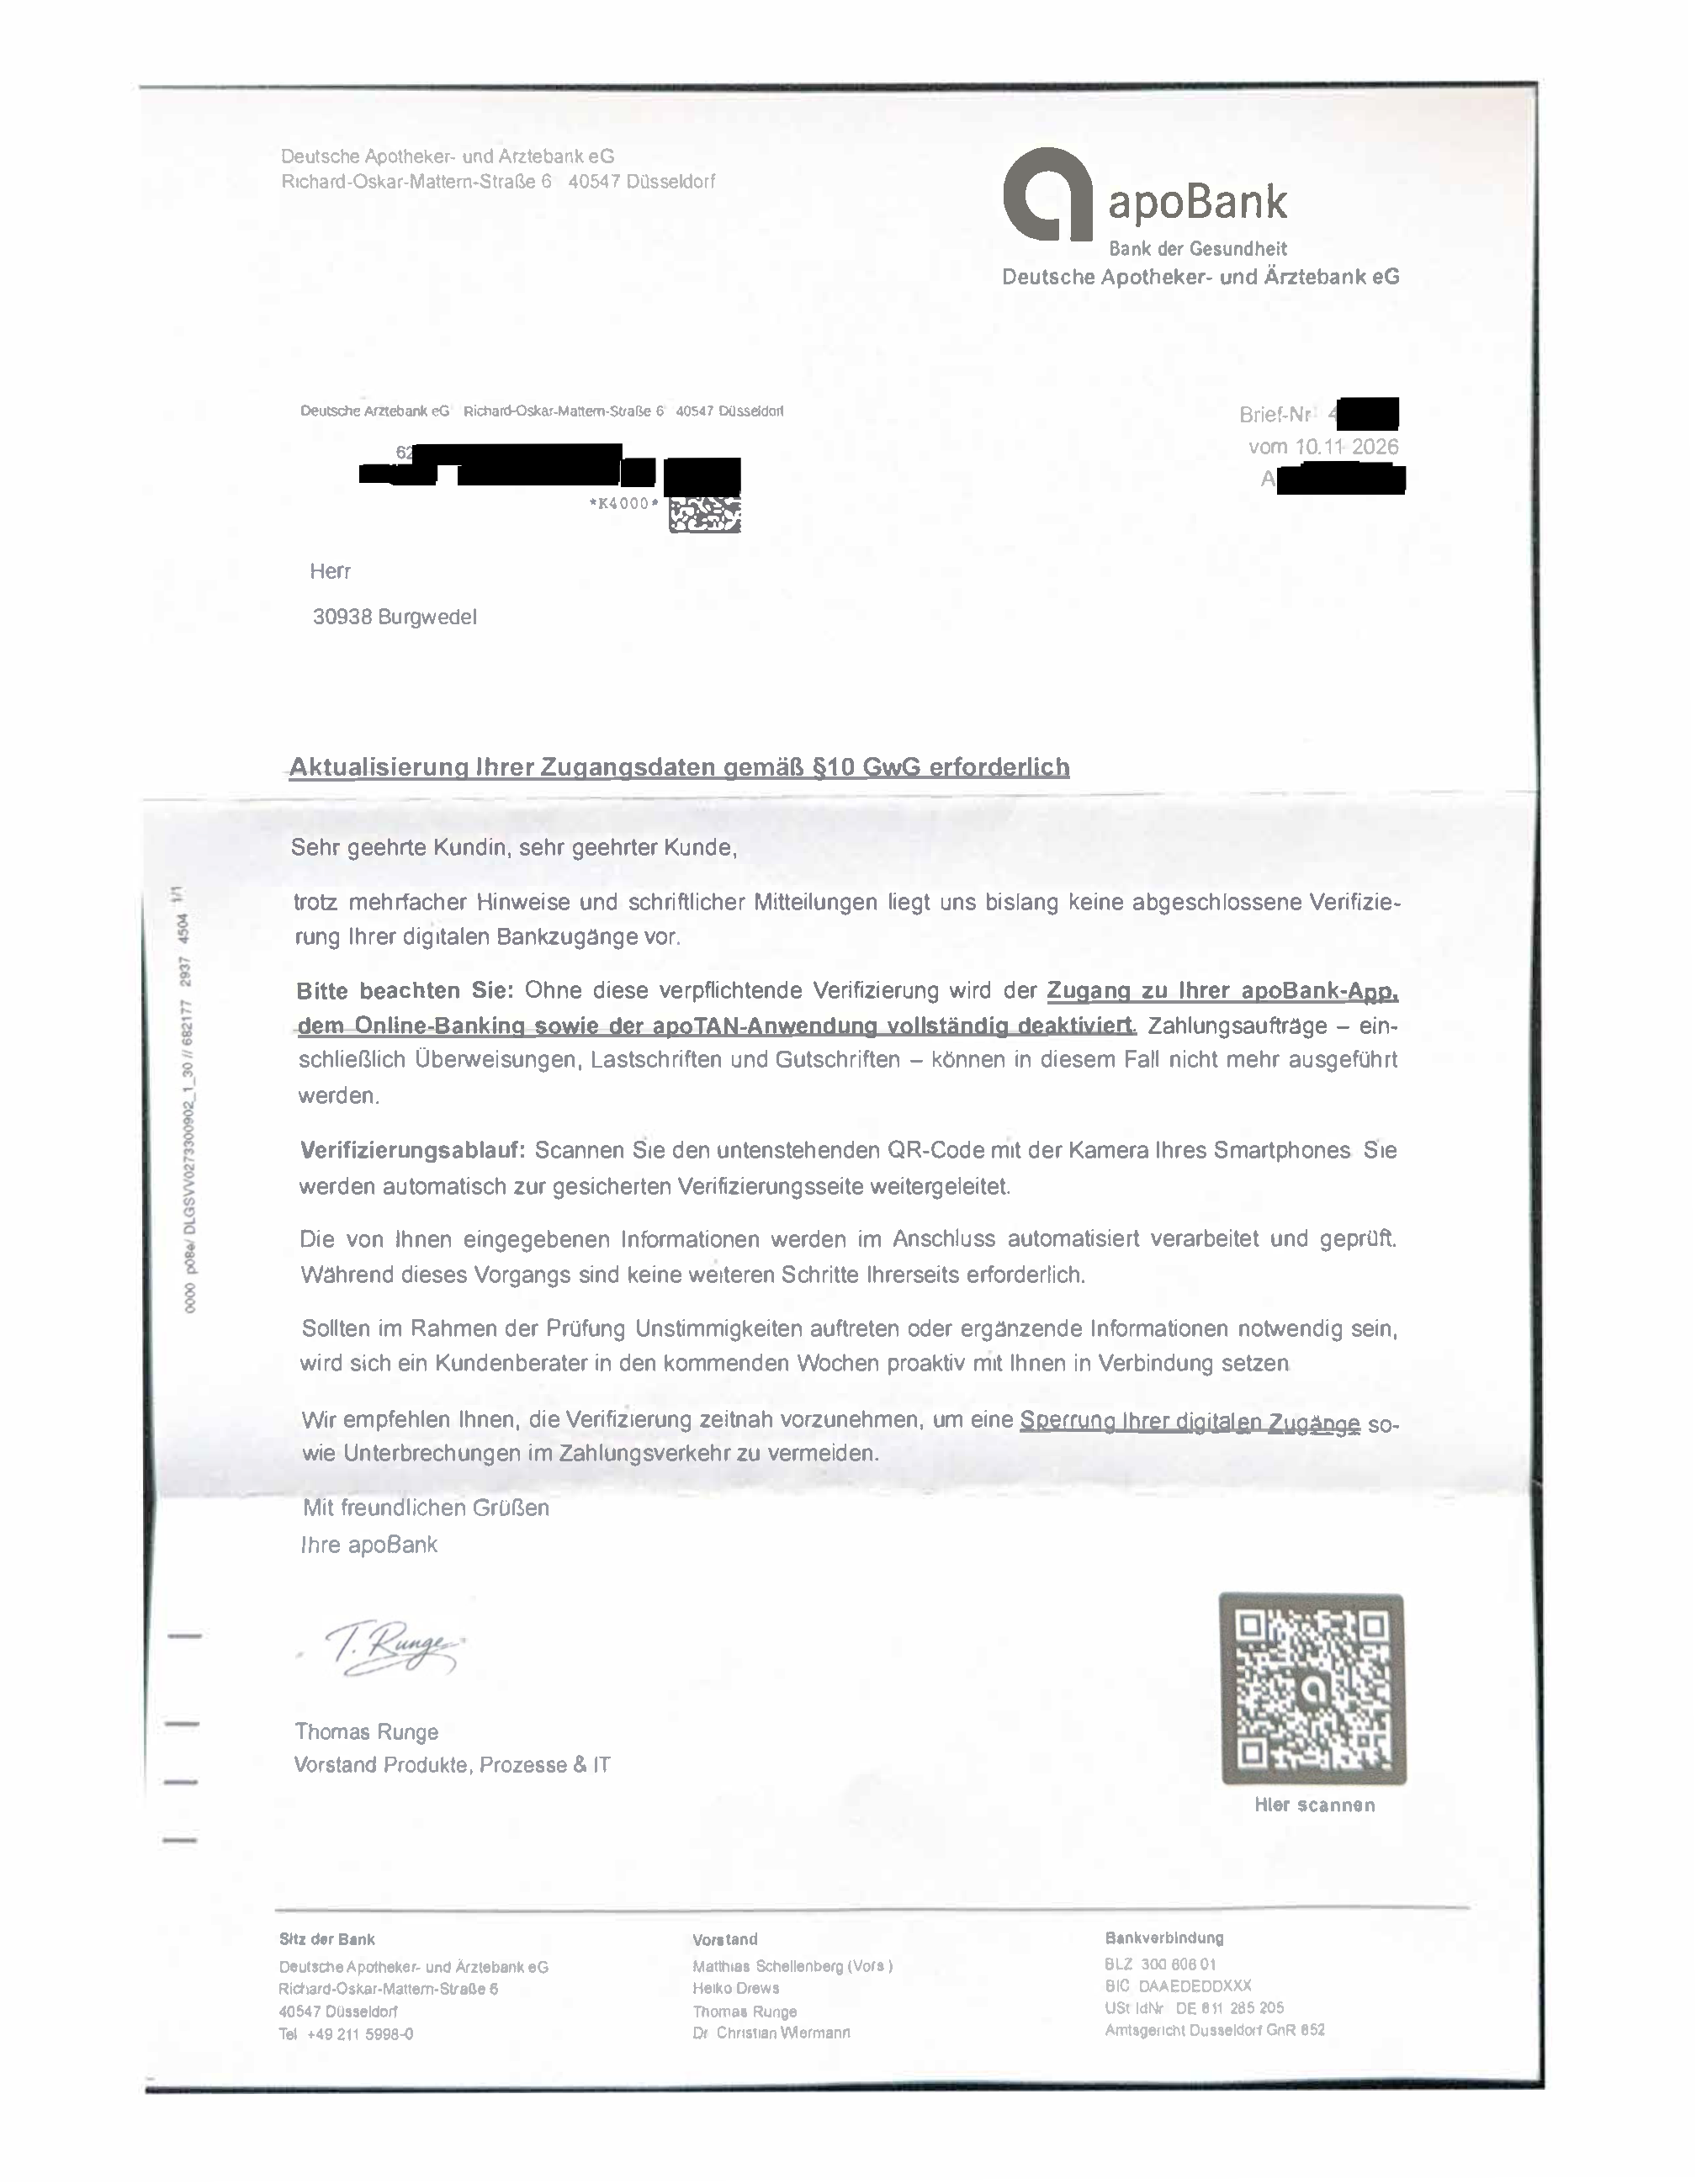
Der im Beispiel gezeigte Link über den QR-Code ist derzeit nicht erreichbar. Alternative Codes und Links, besonders per Mailverkehr oder neueren Briefversionen sind denkbar und auch inzwischen belegt. Auch die textlichen Inhalte der Mails, Messengernachrichten und Briefe können sich unterscheiden.
Wer bereits echte Schreiben von der apoBank erhalten hat, erkennt möglicherweise die fehlerhafte Darstellung des Logos und weitere Unterschiede. Dennoch sollten Sie solche Schreiben immer hinterfragen (Beim echten, Ihnen bekannten Service der Bank nachfragen), in Ruhe prüfen und sich nicht von irgendwelchen Behauptungen unter Druck setzen lassen.
Wir warnten bereits vor längerer Zeit vor Phishing mittels Briefpost und anderer QR-Codeverbreitung (z.B. an Parkautomaten). Generell sind auch QR-Codes mit besonderer Vorsicht zu behandeln, besonders dann, wenn die Quelle nicht eindeutig sicher ist. Ein Brief im Aussehen einer Bank wirkt für die Empfänger zunächst sicher und kann die Cyberkriminellen schnell zum Erfolg führen.
Wie die Täter an die entsprechenden Daten gelangen konnten, ist aktuell noch nicht bekannt.
Wichtig ist zu wissen: Banken und Kreditinstitute fordern nicht auf diese Weise (Brief, Mail, Messenger, Telefonat) zum Einloggen und Eingeben oder zur Bekanntgabe von Zugangsdaten oder zur Bestätigung von Zahlungsvorgängen auf.
Präventionshinweise für Praxis- und Apothekeninhaber:
Um sich wirksam vor dieser mehrstufigen Betrugsmasche zu schützen, empfehlen die Ermittlungsbehörden folgende Verhaltensregeln:
- Vorsicht bei QR-Codes in Briefen, Mails und Messenger: Scannen Sie keine QR-Codes aus unerwarteten Schreiben, Mails und Messengernachrichten, um sich im Online-Banking anzumelden oder Sicherheitsverfahren zu erneuern. Kreditinstitute fordern ihre Kundinnen und Kunden auf diesem Weg nicht zur Eingabe sensibler Daten auf.
- Keine Autorisierung per Telefon: Bankmitarbeiter verlangen niemals telefonisch die Einrichtung neuer Zugangsdaten oder die Freigabe von Rückbuchungen per TAN-Verfahren.
- SMS-Bestätigungen kritisch prüfen: Lassen Sie sich nicht durch vermeintliche Stornierungs- oder Buchungsbestätigungen per SMS in Sicherheit wiegen. Lesen Sie die Details in Ihrer Banking-App oder im TAN-Verfahren genau, bevor Sie einen Auftrag freigeben. Lassen Sie sich nicht durch Nachrichten oder telefonische Gespräche zur Bestätigung mittels TAN verleiten.
- Gespräche umgehend beenden: Bei entsprechenden Aufforderungen sollte das Telefonat sofort beendet werden. Auch eine im Display angezeigte, vermeintlich bekannte Rufnummer der Bank bietet keine Sicherheit, da Täter Rufnummernanzeigen technisch manipulieren können (Call-ID-Spoofing).
- Eigenständige Kontaktaufnahme: Um den Sachverhalt zu klären, sollte ausschließlich selbstständig eine offiziell bekannte Servicenummer der Bank oder der persönliche Kundenberater angerufen werden. Die Rückruffunktion des Telefons darf hierfür nicht genutzt werden.
- Sensibilisierung des Umfelds: Da häufig auch Praxis- und Geschäftskonten betroffen sind, sollten Ehepartnerinnen und Ehepartner sowie Mitarbeiterinnen und Mitarbeiter in Praxen und Apotheken über diese Vorgehensweise informiert werden. Überlegen Sie genau, wer möglicherweise für das Konto berechtig ist und als potentielles Opfer für dieses gezielte Phishing in Betracht kommen könnte.
- Maßnahmen im Schadensfall: Wurden bereits Daten preisgegeben, QR-Codes genutzt oder Transaktionen freigegeben, sind die betroffenen Konten und Zugänge unverzüglich über den Sperr-Notruf (116 116) oder direkt beim Kreditinstitut sperren zu lassen. Zudem sollte umgehend Strafanzeige bei der Polizei erstattet werden.
Weitere hilfreiche Tipps, wie Sie Phishing-Versuche zuverlässig erkennen und sich wirksam vor Datendiebstahl schützen können, finden Sie hier bei uns oder auf der Informationsseite www.phishen-impossible.de.
Der Artikel ist in Zusammenarbeit mit der Polizei Hameln/Pyrmont entstanden.